Un rançongiciel n’arrive pas toujours avec un grand panneau rouge. Il peut commencer par un courriel trop pressant, une pièce jointe banale, un faux lien de connexion ou même un message texte qui ressemble à une vraie alerte. L’objectif reste le même : vous faire cliquer, voler des accès ou bloquer des données.
|
Comprendre le rançongiciel
Un rançongiciel est un logiciel malveillant qui peut rendre des fichiers ou des systèmes inaccessibles. Dans certains cas, les cybercriminels menacent aussi de publier des données volées. La pression psychologique fait partie de l’attaque : urgence, peur de perdre l’accès, demande de paiement et sentiment d’isolement.
Le lien avec l’hameçonnage est direct : plusieurs attaques commencent parce qu’une personne ouvre une pièce jointe, clique sur un lien ou entre ses identifiants dans une fausse page. On ne parle donc pas seulement de technologie, mais aussi de jugement, d’habitudes et de procédures simples à appliquer.
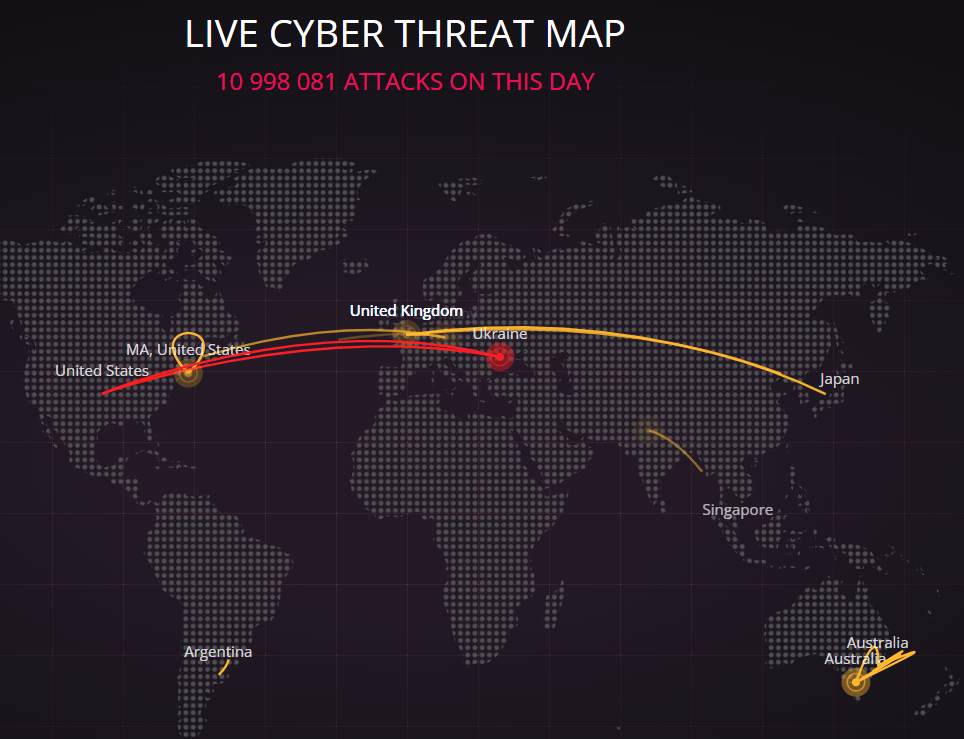
Observer les cyberattaques en temps réel
La carte interactive de Check Point permet de visualiser l’activité des cyberattaques observées à travers le monde en temps réel. Elle illustre concrètement que les menaces liées au rançongiciel et à l’hameçonnage font partie d’un paysage numérique en constante évolution et peuvent toucher des organisations de toutes tailles. En consultant cette carte, il devient plus facile de comprendre pourquoi l’adoption de bonnes pratiques, comme la vérification des liens, la protection des accès et la sauvegarde régulière des données, constitue un élément essentiel de toute stratégie de cybersécurité. Le site de Check Point propose cette visualisation mondiale des cybermenaces en direct.
Reconnaître les signaux d’alerte
- Le message vous pousse à agir immédiatement : paiement, mot de passe, livraison, facture ou compte suspendu.
- L’adresse de l’expéditeur ressemble à une vraie adresse, mais contient une petite anomalie.
- Le lien mène vers une page de connexion inhabituelle ou trop générale.
- La pièce jointe n’était pas attendue, même si le ton semble familier.
- Le message contient une demande inhabituelle de confidentialité, d’argent ou de contournement des procédures.
Réagir avant de cliquer
Marche à suivre pour vérifier un message suspect
- Prenez une pause avant de répondre, surtout si le message mise sur l’urgence.
- Passez le pointeur sur le lien sans cliquer afin de vérifier l’adresse réelle.
- Ouvrez le site officiel manuellement dans le navigateur plutôt que de suivre le lien du message.
- Validez la demande par un autre canal connu, par exemple un appel ou un clavardage déjà utilisé avec cette personne.
- Signalez le message à l’équipe responsable ou utilisez la fonction Signaler de votre environnement de messagerie.
Marche à suivre si vous avez cliqué
- Déconnectez l’appareil du réseau si vous observez un comportement inhabituel.
- Ne payez pas une rançon et ne communiquez pas directement avec l’auteur de la menace.
- Prévenez immédiatement votre équipe informatique ou la personne responsable de la sécurité.
- Changez vos mots de passe à partir d’un appareil fiable, surtout si vous avez saisi des identifiants.
- Documentez ce que vous avez reçu, ouvert ou saisi afin d’aider l’analyse.
Installer de bons réflexes
- Activez l’authentification multifacteur lorsque disponible.
- Gardez vos logiciels, navigateurs et applications à jour.
- Sauvegardez vos données dans un emplacement protégé et testez la récupération.
- Limitez les droits d’accès aux personnes qui en ont réellement besoin.
- Sensibilisez les équipes avec des exemples concrets : faux liens, pièces jointes, messages textes et demandes inhabituelles.
En résumé
Le rançongiciel se nourrit de vitesse et de confiance mal placée. En ralentissant le clic, en validant les demandes et en gardant des sauvegardes fiables, vous réduisez fortement les risques. Un petit doute vaut toujours une grande vérification.
Référence(s) et formations kognos.pro pertinentes
- Vidéo : Sécurité – Terminé l’oubli des mots de passe – Formation pertinente pour aborder les bases de sécurité, les bonnes habitudes liées aux mots de passe et la prévention des accès non autorisés.
- Vidéo : Outlook – Gérer les indésirables – Capsule utile pour apprendre à repérer, classer et gérer les courriels indésirables dans un contexte de prévention de l’hameçonnage.
- Vidéo : Outlook – Créer une signature – Capsule complémentaire pour uniformiser les communications professionnelles et aider les destinataires à reconnaître les messages légitimes.
Mise à jour de l’article : Août 2026